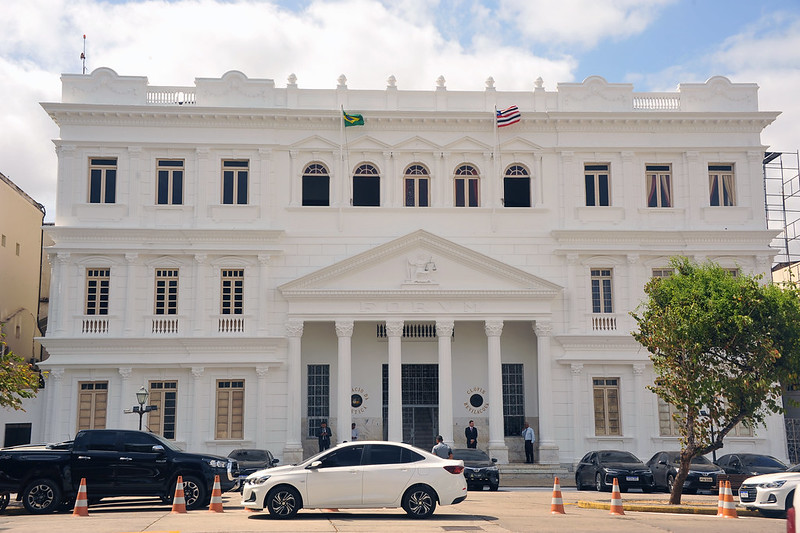
O Tribunal de Justiça do Maranhão (TJMA) confirmou um incidente de segurança cibernética que resultou na exposição de dados pessoais de servidores e ex-servidores da instituição. Segundo comunicado divulgado em 7 de novembro, as informações estão relacionadas a registros de 2010.
O incidente foi identificado em 13 de outubro de 2026 e atingiu o ambiente utilizado pelos sistemas SISRH, SCO, E-POP e E-SIG. A investigação técnica confirmou a transferência externa de arquivos contendo bases de dados e outros documentos do ambiente comprometido.
Entre as informações afetadas estão nomes, matrículas, CPF, identidade, data de nascimento, endereço, telefone, e-mail, filiação e PIS/Pasep. Também foram expostas informações bancárias, funcionais e relacionadas ao acesso e à autenticação nos sistemas.
Até o momento, segundo o Tribunal, não foi confirmada a presença de dados pessoais sensíveis entre os arquivos afetados. O comunicado não informa quantas pessoas foram atingidas.
Após identificar o incidente, o TJMA isolou o servidor comprometido, preservou evidências e iniciou a análise dos registros do ambiente. Também comunicou o gestor do contrato, a empresa responsável pelo desenvolvimento e manutenção dos sistemas e as autoridades policiais competentes.
Os servidores e ex-servidores identificados como afetados estão sendo comunicados diretamente pelo Tribunal. A investigação permanece em andamento.
De acordo com o TJMA, o retorno dos sistemas afetados à operação normal depende da correção das vulnerabilidades identificadas e da validação das condições de segurança. A instituição informou ainda que está revisando credenciais, acessos e componentes tecnológicos, além de ter determinado correções nas aplicações e a atualização do ambiente.
O Tribunal orienta os titulares dos dados a redobrar a atenção com mensagens, ligações e e-mails que solicitem senhas, códigos de acesso, dados bancários, transferências ou confirmação de informações pessoais. Contatos suspeitos devem ser verificados pelos canais oficiais da instituição.